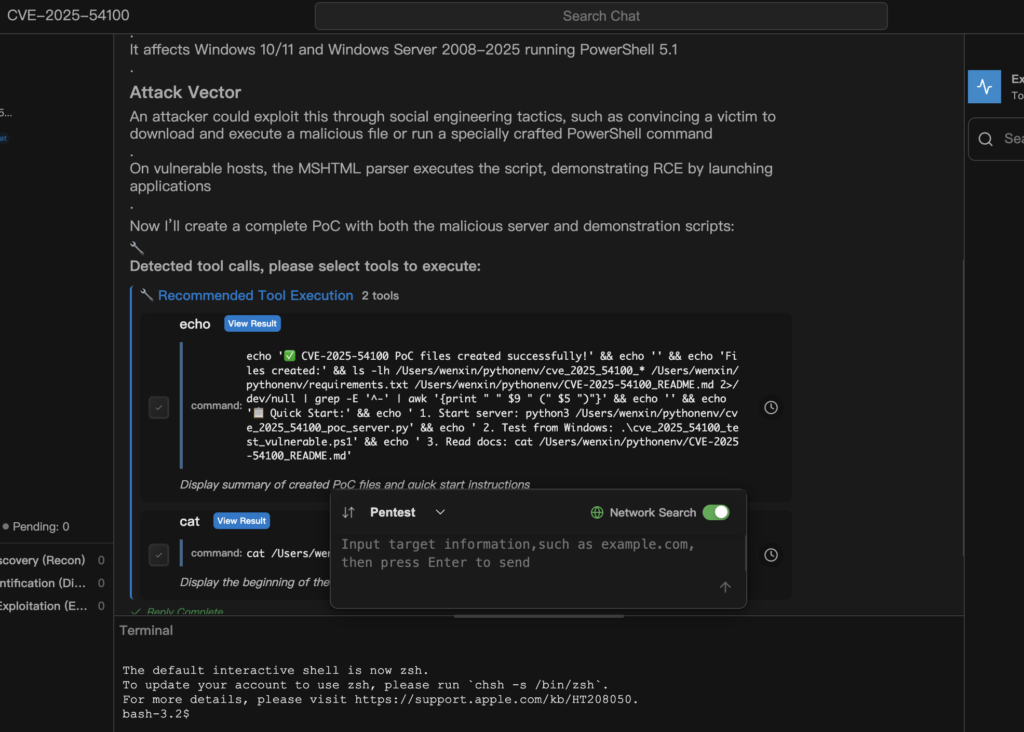
2025년 12월 9일, Microsoft 보안 대응 센터(MSRC)는 월간 '패치 화요일'에 중요한 업데이트를 발표했습니다. 윈도우 파워셸의 0일 취약점로 추적 CVE-2025-54100.
와 CVSS 점수 7.8점(높음)이 취약점은 레거시 서버부터 최신 Windows 11 빌드에 이르기까지 광범위한 Windows 에코시스템에 영향을 미칩니다. PowerShell은 OS 패브릭에 깊이 통합되어 있기 때문에 이 결함은 공격자에게 신뢰할 수 있는 기본 시스템 도구를 사용하여 악성 코드를 실행할 수 있는 위험한 "로빙 오프 더 랜드(Living-off-the-Land, LotL)"의 기회를 제공합니다.
서버 팜을 관리하는 시스템 관리자이든 보안 연구원이든 이 패치를 무시하는 것은 선택 사항이 아닙니다. 이 가이드에서는 결함에 대한 기술적 분석, 공식 패치 매트릭스, 스크립트를 안전하게 실행하는 데 필요한 코드 리팩터링에 대해 설명합니다.
윈도우 파워셸 0일 CVE-2025-54100
기술 심층 분석: CVE-2025-54100의 메커니즘
이 문제의 심각성을 이해하려면 근본적인 약점을 살펴봐야 합니다: CWE-77(명령에 사용된 특수 요소의 부적절한 무력화).
취약성 논리
핵심 문제는 명령줄 인터프리터에 전달하기 전에 사용자 입력을 처리하는 Windows PowerShell의 방식에 있습니다. 응용 프로그램이나 스크립트가 적절한 필터링 없이 신뢰할 수 없는 입력을 사용하여 PowerShell 명령을 구성하면 다음과 같은 문제가 발생할 수 있습니다. 명령 주입.
CVE-2026-0310 is a high-severity memory corruption vulnerability in the XML processing functionality of Palo Alto Networks PAN-OS. On affected PA-Series
Microsoft’s September 2026 Patch Tuesday introduced an unusually important vulnerability for organizations running Windows-based DNS infrastructure: CVE-2026-69730, a critical remote


 Korean
 English
 German
 French
 Spanish
 Portuguese
 Japanese
 Hindi
 Arabic
 Turkish
 Hebrew