الصفحات 03–06, 17
نظرة عامة ونطاق ومنهجية
غرض الوثيقة وحدود النظام وأدوار الاختبار والاستثناءات، مع ملحق للنطاق والمنهجية.
نموذج تقرير مجاني
تعرّف على كيفية ربط نتائج اختبار تطبيقات الويب وواجهات API بالأدلة والمعالجة. مرجع عملي لفرق الأمن والهندسة والمراجعة.
سجّل الدخول أو أنشئ حساب Penligent مجانيًا، ثم اختر تنزيل التقرير النموذجي من قسم التقارير في الصفحة الرئيسية. يتكوّن ملف PDF من 19 صفحة باللغة الإنجليزية.
صفحات فعلية من ملف PDF النموذجي. افتح الصورة لقراءتها بحجم أكبر.
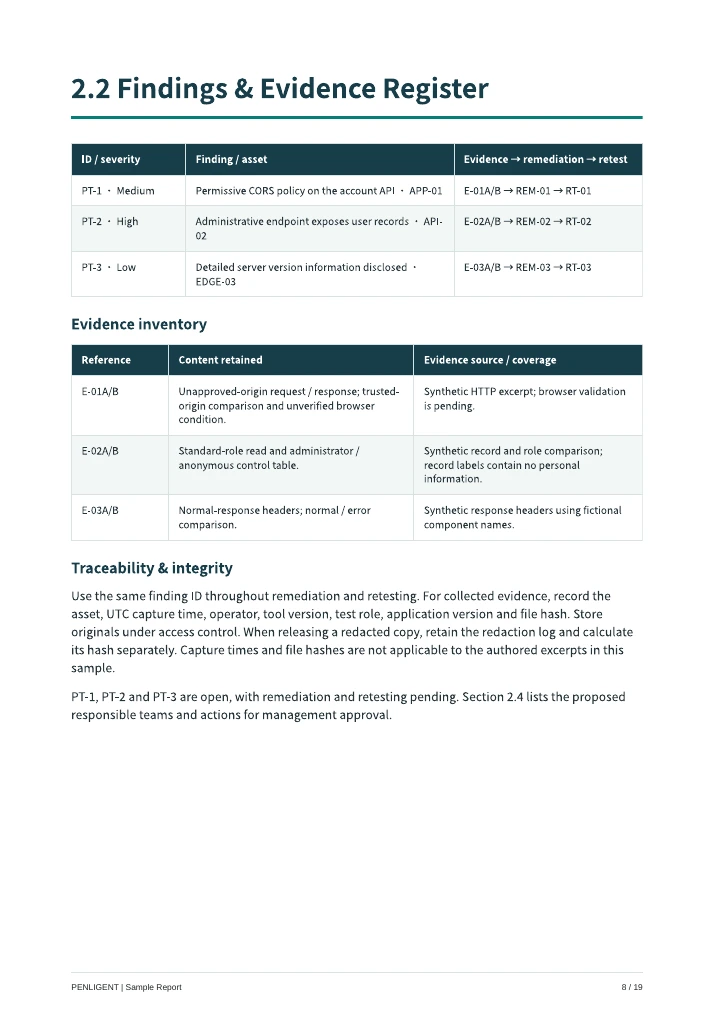
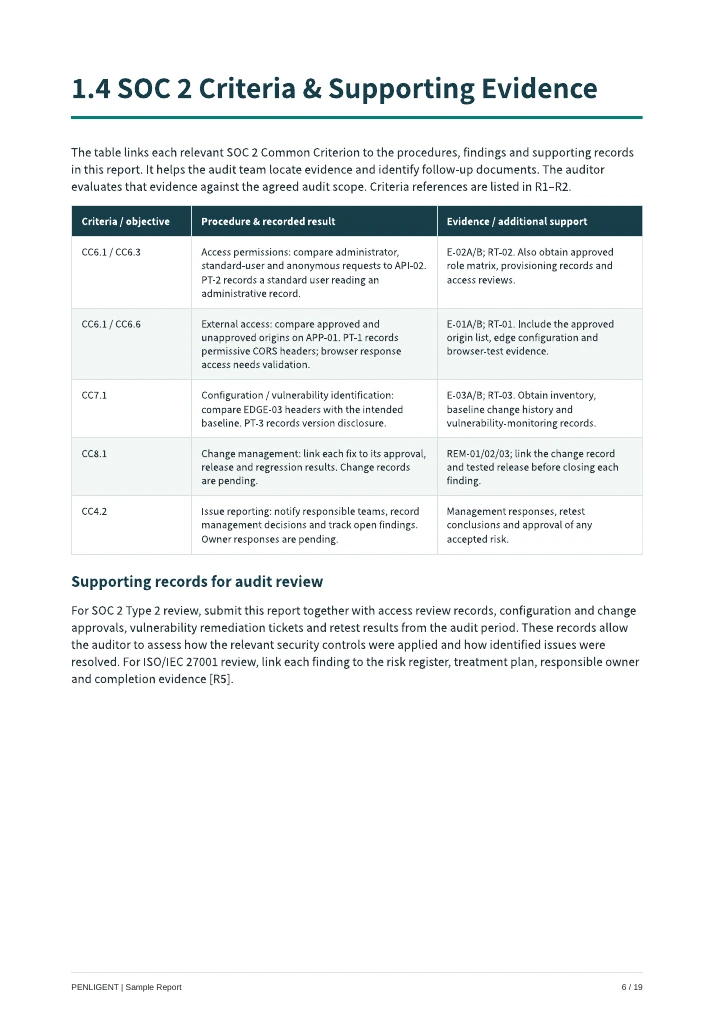
غرض الوثيقة وحدود النظام وأدوار الاختبار والاستثناءات، مع ملحق للنطاق والمنهجية.
ثلاث حالات خيالية: سياسة CORS متساهلة، وصول غير مصرح به إلى سجلات إدارية، وكشف معلومات الإصدارات. تتضمن تصنيفات نوعية للخطورة ومراجع الأدلة.
إصلاحات مقترحة وحقول لاستجابة الإدارة ومعايير إعادة الاختبار. هذه سجلات لسيناريو خيالي؛ لم تُنفّذ معالجة أو إعادة اختبار فعلية.
يوضح ملحق تغطية الثغرات ومسرد المصطلحات والمراجع نطاق النموذج وحدوده.
للمراجعة التقنية
تربط الصفحة 6 معايير مشتركة مختارة من SOC 2 بإجراءات النموذج ونتائجه وسجلاته الداعمة. وتحدد أيضًا الأدلة الإضافية التي يحتاج المدقق إلى تقييمها.
يشرح التقرير ربط النتائج بسجل المخاطر وخطة المعالجة والمسؤول وأدلة الإنجاز. هذا سياق لمعالجة المخاطر، وليس ربطًا شاملًا بضوابط ISO/IEC 27001.
هذا نموذج لتقرير اختبار اختراق يستند إلى سيناريو خيالي. ليس تقرير SOC 2 Type I/Type II صادرًا عن محاسب قانوني معتمد، ولا رأي تدقيق، ولا شهادة ISO/IEC 27001. لا يثبت الامتثال ولا يضمن قبول أي مدقق له.
لا. إنه نموذج لتقرير اختبار اختراق يتضمن بعض مراجع SOC 2، وليس تقرير تدقيق SOC 2 Type I/Type II أو رأيًا صادرًا عن مدقق.
لا. الملف نموذج PDF نهائي، وليس قالب Word أو جدول بيانات قابلًا للتحرير. استخدمه لفهم بنية التقرير.
سجّل الدخول أو أنشئ حساب Penligent مجانيًا، ثم اختر تنزيل التقرير النموذجي من قسم التقارير في الصفحة الرئيسية. يتكوّن ملف PDF من 19 صفحة باللغة الإنجليزية.
لا. يستخدم ملف PDF الإنجليزي المكوّن من 19 صفحة تطبيقًا خياليًا وأدلة اصطناعية. لا يصف مشروعًا فعليًا، ولم تصدر موافقة عميل أو توقيع مقيّم مستقل.
استكشف النموذج الكامل، من الملخص التنفيذي إلى الأدلة وسجلات إعادة الاختبار.