페이지 03–06, 17
개요, 범위 및 방법
문서 목적, 시스템 경계, 테스트 역할 및 제외 항목과 범위·방법 부록을 포함합니다.
무료 보고서 샘플
웹 애플리케이션 및 API 모의해킹 보고서가 발견 사항, 증거, 개선 방안을 어떻게 연결하는지 살펴보세요. 보안, 개발, 검토 팀을 위한 참고 자료입니다.
Penligent에 로그인하거나 무료 가입한 후 홈페이지 보고서 영역에서 샘플 보고서 다운로드를 선택하세요. PDF는 영어로 된 19페이지입니다。
샘플 PDF의 실제 페이지입니다. 이미지를 열어 크게 확인하세요.
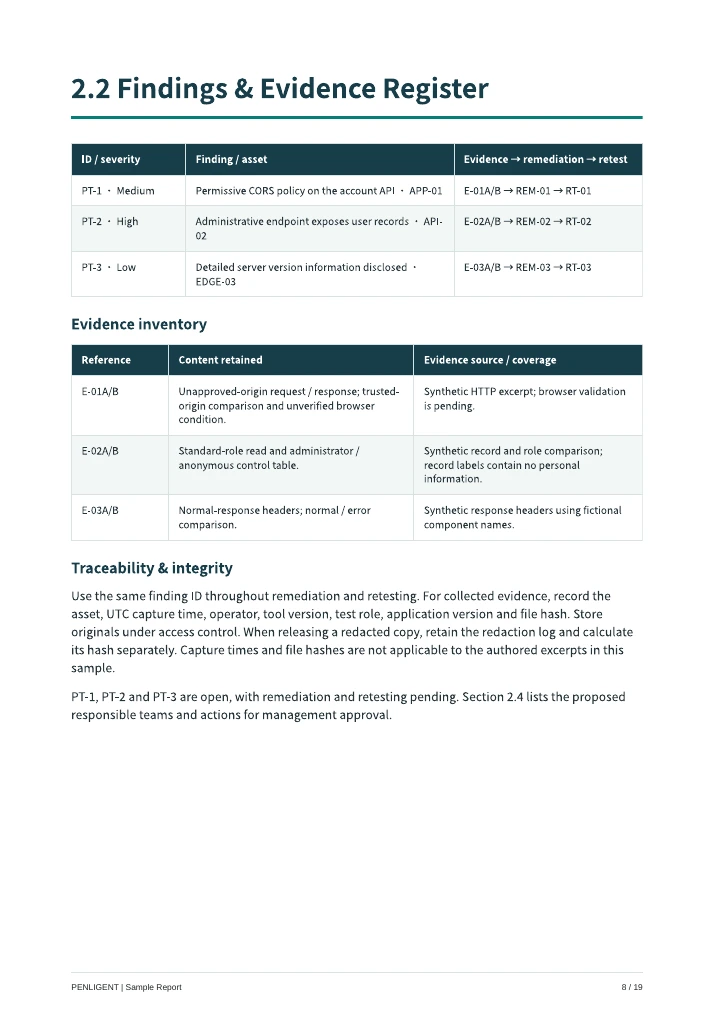
문서 목적, 시스템 경계, 테스트 역할 및 제외 항목과 범위·방법 부록을 포함합니다.
허용적인 CORS 정책, 관리 기록에 대한 무단 접근, 버전 정보 노출 등 세 가지 가상 사례입니다. 정성적 심각도와 증거 참조를 제공합니다.
개선 제안, 관리자의 대응 항목, 재테스트 기준을 보여 줍니다. 가상 시나리오 기록이며 실제 개선이나 재테스트를 수행하지 않았습니다.
취약점 검사 범위 부록, 용어집, 참고 문헌으로 샘플의 범위와 한계를 설명합니다.
기술 검토를 위한 자료
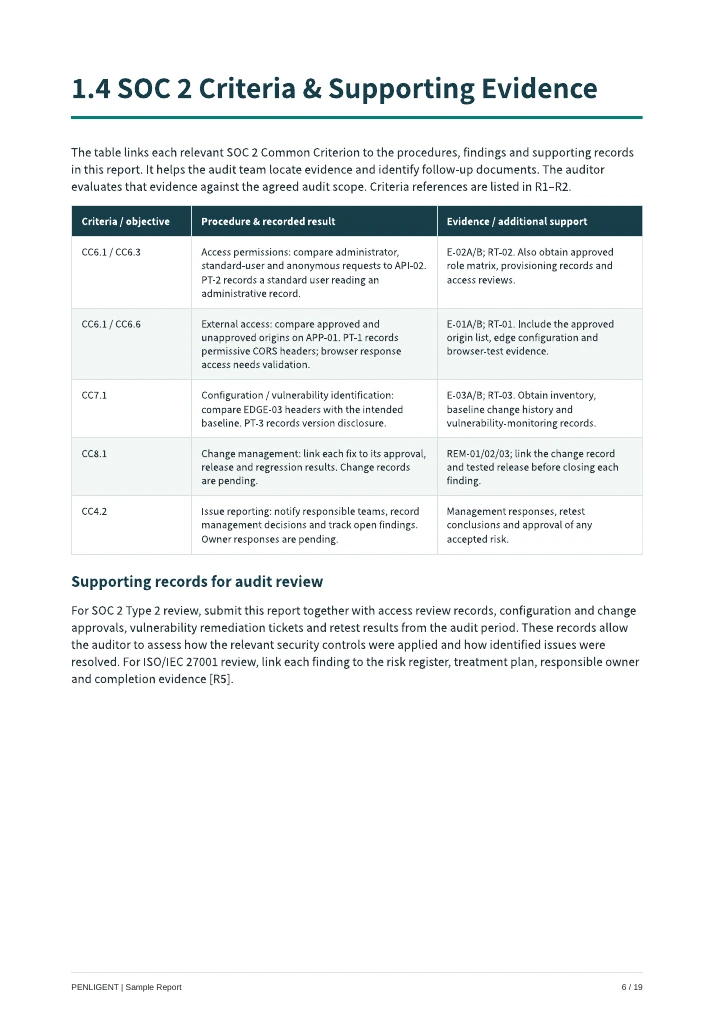
6페이지는 일부 SOC 2 공통 기준을 샘플의 절차, 발견 사항 및 증빙 기록에 연결합니다. 감사인이 추가로 평가해야 할 증거도 안내합니다.
발견 사항을 위험 등록부, 처리 계획, 담당자 및 완료 증거에 연결하는 방법을 설명합니다. 위험 처리에 관한 맥락이며 ISO/IEC 27001 통제 전체의 매핑은 아닙니다.
가상 시나리오에 기반한 모의해킹 보고서 샘플입니다. 공인회계사가 발행한 SOC 2 Type I/Type II 보고서, 감사 의견 또는 ISO/IEC 27001 인증서가 아닙니다. 규정 준수를 입증하거나 감사인의 수용을 보장하지 않습니다.
아닙니다. 일부 SOC 2 참조를 포함한 모의해킹 보고서 샘플입니다. SOC 2 Type I/Type II 감사 보고서나 감사 의견이 아닙니다.
아닙니다. 완성된 PDF 샘플이며 편집용 Word나 스프레드시트 템플릿이 아닙니다. 보고서 구조를 이해하는 데 활용하세요.
Penligent에 로그인하거나 무료 가입한 후 홈페이지 보고서 영역에서 샘플 보고서 다운로드를 선택하세요. PDF는 영어로 된 19페이지입니다。
아닙니다. 19페이지 영문 PDF는 가상 애플리케이션과 합성 증거를 사용합니다. 실제 프로젝트를 다루지 않으며 고객 승인이나 독립 평가자의 서명도 없습니다.
요약부터 증거와 재테스트 기록까지 전체 샘플을 살펴보세요.