Seiten 03–06, 17
Überblick, Umfang und Methodik
Dokumentzweck, Systemgrenzen, Testrollen und Ausschlüsse sowie der Anhang zu Umfang und Methodik.
Kostenloser Musterbericht
Erfahren Sie, wie ein Bericht zu Webanwendungs- und API-Penetrationstests Befunde, Nachweise und Behebung verbindet. Eine Orientierung für Sicherheits-, Entwicklungs- und Prüfteams.
Melden Sie sich an oder erstellen Sie ein kostenloses Penligent-Konto. Wählen Sie danach den Beispieldownload im Berichtbereich der Startseite. Das PDF umfasst 19 Seiten auf Englisch.
Originalseiten aus dem Muster-PDF. Öffnen Sie ein Bild, um es zu vergrößern.
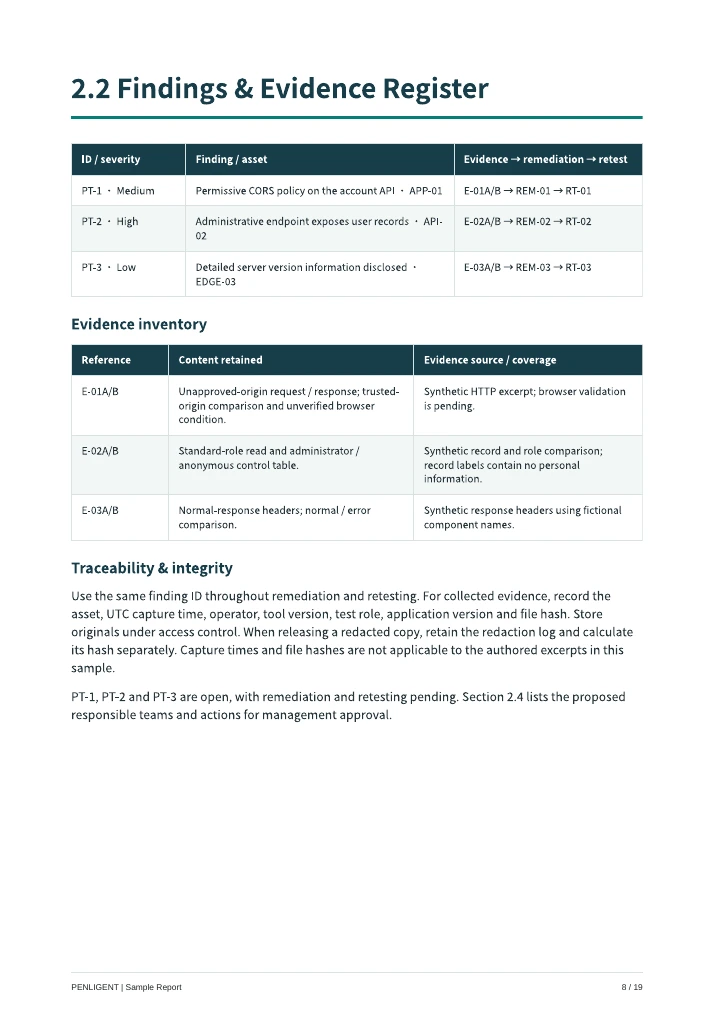
Dokumentzweck, Systemgrenzen, Testrollen und Ausschlüsse sowie der Anhang zu Umfang und Methodik.
Drei fiktive Fälle: zu offene CORS-Regeln, unbefugter Zugriff auf Verwaltungsdaten und offengelegte Versionen. Mit qualitativer Schwerebewertung und Nachweisreferenzen.
Korrekturvorschläge, Felder für Managementantworten und Kriterien für Nachtests. Es handelt sich um Beispieldaten; reale Behebungen oder Nachtests fanden nicht statt.
Ein Anhang zur Schwachstellenabdeckung, ein Glossar und Quellen erläutern Umfang und Grenzen des Musters.
Für die technische Prüfung
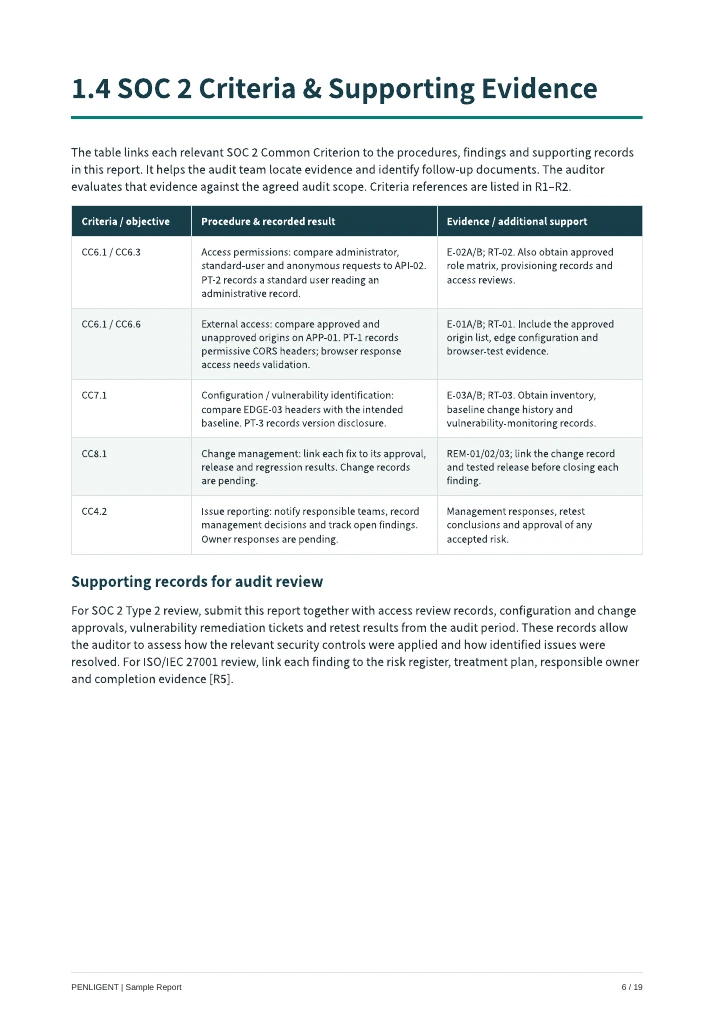
Seite 6 ordnet ausgewählte SOC-2-Common-Criteria den Verfahren, Befunden und Nachweisen des Musters zu. Sie nennt außerdem zusätzliche Belege, die ein Prüfer bewerten müsste.
Der Bericht beschreibt die Verknüpfung von Befunden mit Risikoregister, Behandlungsplan, Verantwortlichen und Abschlussnachweisen. Das dient der Risikobehandlung und ist keine vollständige Zuordnung zu ISO/IEC-27001-Maßnahmen.
Dies ist ein Pentest-Musterbericht zu einem fiktiven Szenario. Er ist kein von einem CPA ausgestellter SOC-2-Type-I/Type-II-Bericht, kein Prüfungsurteil und kein ISO/IEC-27001-Zertifikat. Er belegt keine Konformität und garantiert keine Anerkennung durch Prüfer.
Nein. Es ist ein Pentest-Musterbericht mit ausgewählten SOC-2-Verweisen, kein SOC-2-Type-I/Type-II-Prüfbericht und kein Prüfungsurteil.
Nein. Der Download ist ein fertiges PDF-Muster, keine bearbeitbare Word- oder Tabellenvorlage. Er veranschaulicht den Aufbau eines Berichts.
Melden Sie sich an oder erstellen Sie ein kostenloses Penligent-Konto. Wählen Sie danach den Beispieldownload im Berichtbereich der Startseite. Das PDF umfasst 19 Seiten auf Englisch.
Nein. Das 19-seitige englische PDF verwendet eine fiktive Anwendung und synthetische Nachweise. Es beschreibt keinen realen Auftrag und enthält weder Kundenfreigabe noch Unterschrift eines unabhängigen Gutachters.
Entdecken Sie das gesamte Muster: von der Zusammenfassung bis zu Nachweisen und Nachtestprotokollen.