页码 03–06, 17
概述、范围与方法
报告用途、系统边界、测试角色和排除项,以及测试范围与方法附录。
免费报告样例
了解 Web 应用与 API 渗透测试报告如何串联漏洞发现、证据和修复建议,为安全、工程与审阅团队提供直观参考。
登录或免费注册 Penligent 账户,然后在首页报告区域点击「下载渗透测试报告样例」。PDF 为英文,共 19 页。
以下为报告 PDF 的真实页面。点击图片可放大查看。
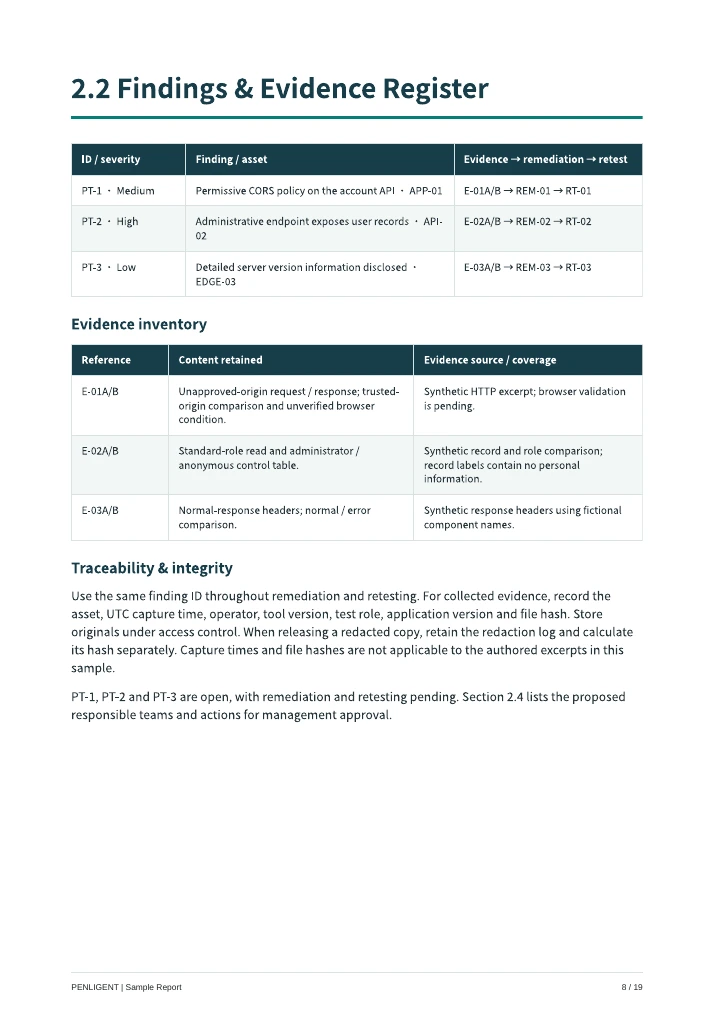
报告用途、系统边界、测试角色和排除项,以及测试范围与方法附录。
三个虚构场景:宽松的 CORS 策略、未授权读取管理记录,以及版本信息泄露;包含定性严重性评级和证据引用。
修复建议、管理方响应字段与复测标准。这些均为场景记录,未开展真实修复或复测。
漏洞覆盖附录、术语表和参考资料,说明报告样例的范围与局限。
辅助技术审阅
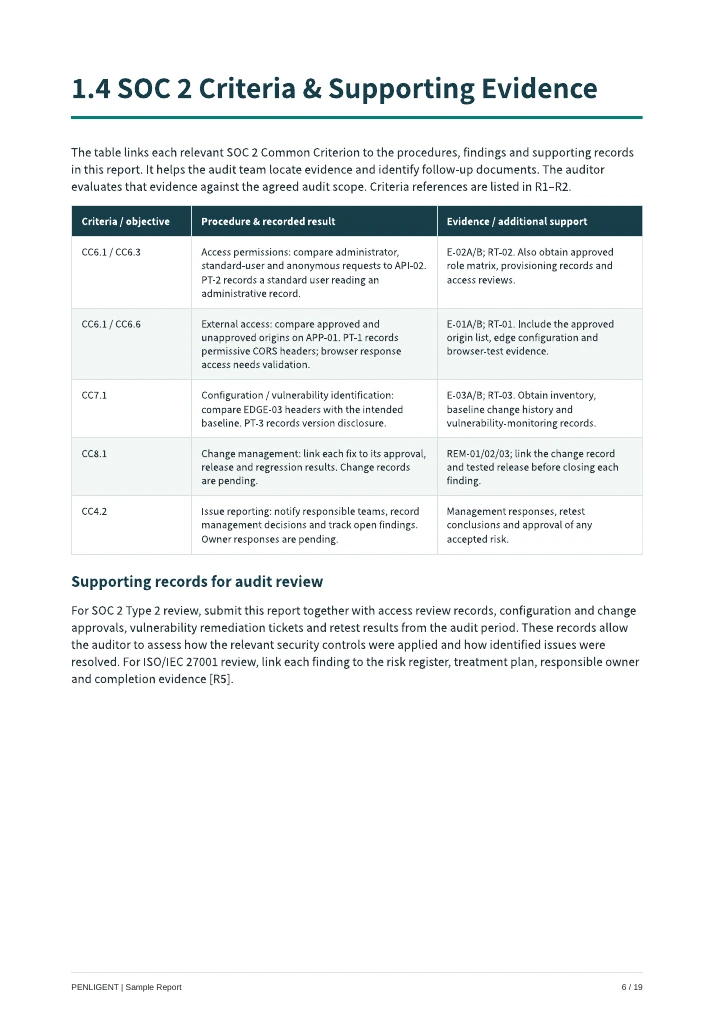
第 6 页将选定的 SOC 2 通用准则与样例中的测试步骤、发现和支持记录对应,并列出审计师还需评估的补充证据。
报告说明如何将发现关联到风险登记册、处置计划、责任人及完成证据。这是风险处置语境说明,不是完整的 ISO/IEC 27001 控制项映射。
这是基于虚构场景的渗透测试报告样例,不是注册会计师出具的 SOC 2 Type I/Type II 报告、审计意见或 ISO/IEC 27001 证书;它不证明认证合规,也不保证任何审计机构接受。
不是。这是含部分 SOC 2 参考信息的渗透测试报告样例,不是 SOC 2 Type I/Type II 审计报告或审计师意见。
不是。下载文件是已完成的 PDF 样例,不是可编辑的 Word 或电子表格模板,可用于了解报告交付结构。
登录或免费注册 Penligent 账户,然后在首页报告区域点击「下载渗透测试报告样例」。PDF 为英文,共 19 页。
不包含。19 页英文 PDF 使用虚构应用和合成证据,不描述真实项目,也未取得客户批准或独立评估人员签署。
从执行摘要到证据与复测记录,查看完整报告样例。