ページ 03–06, 17
概要・範囲・方法
文書の目的、システム境界、テストの役割と除外事項、および範囲と方法の付録。

無料レポートサンプル
Web アプリと API のテスト結果が、証拠や修正案とどのように結び付くかを確認できます。セキュリティ、開発、レビュー担当者向けの参考資料です。
このページでPenligentにログインまたは無料登録すると、19ページの英語PDFをダウンロードできます。
サンプル PDF の実際のページです。画像を開くと拡大して確認できます。
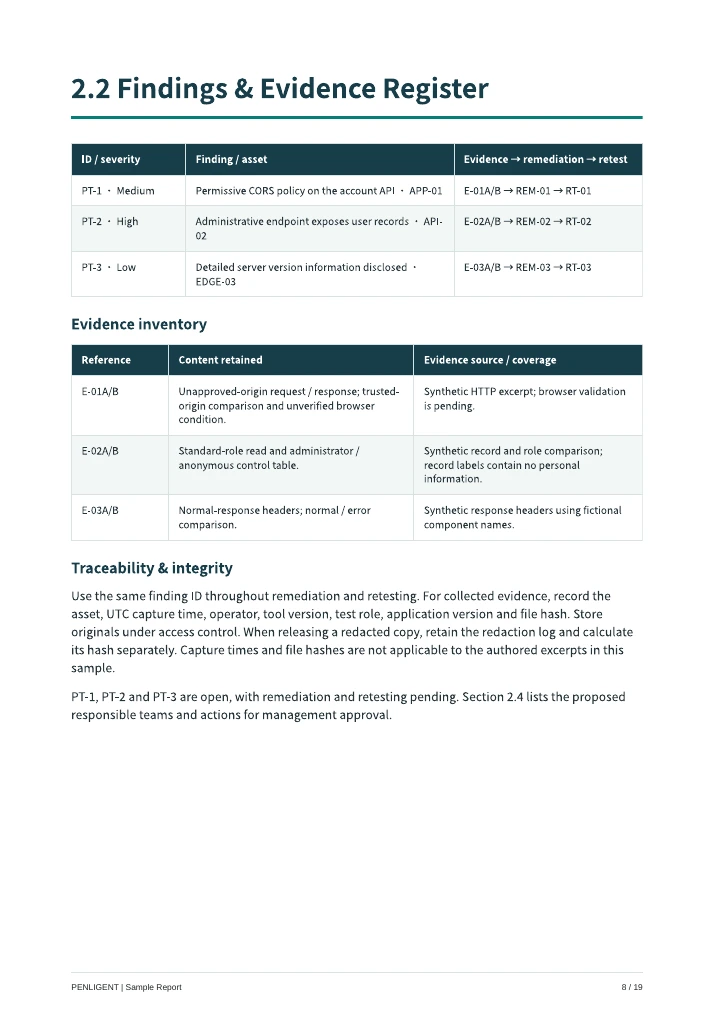
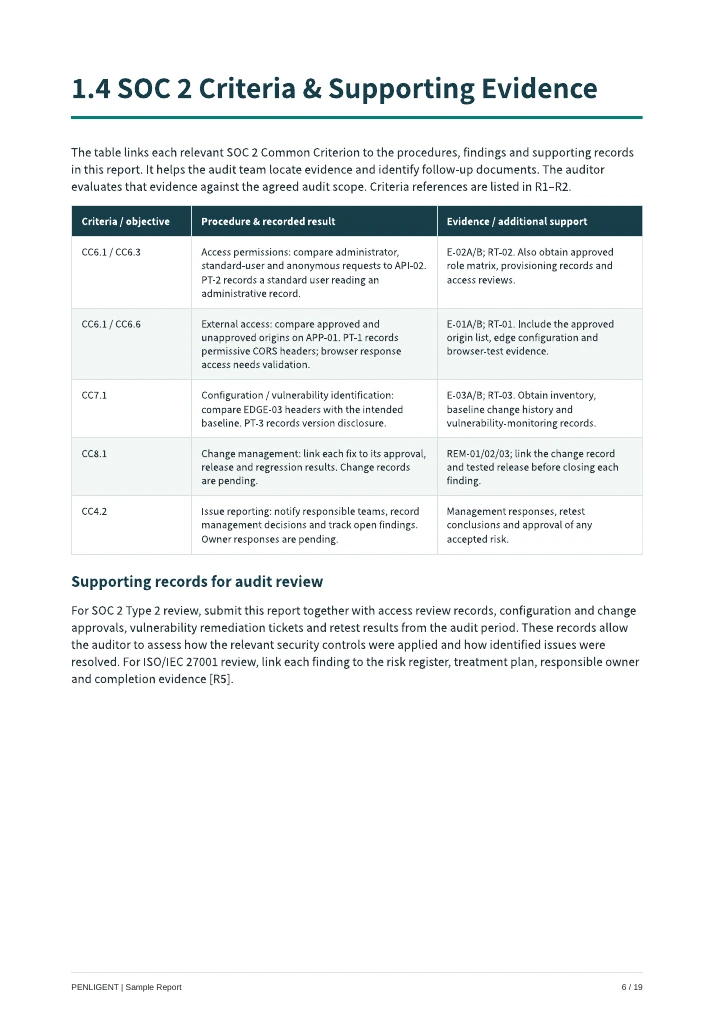
文書の目的、システム境界、テストの役割と除外事項、および範囲と方法の付録。
緩い CORS 設定、管理記録への不正アクセス、バージョン情報の開示という架空の 3 事例。定性的な重大度と証拠参照を含みます。
修正案、管理者の対応欄、再テスト基準を示します。架空の記録であり、実際の修正や再テストは行っていません。
脆弱性の対象範囲、用語集、参考資料により、サンプルの範囲と限界を説明します。
技術レビュー向け
6 ページでは、選定した SOC 2 共通基準をサンプルの手順、検出事項、裏付け記録に対応付けています。監査人による評価に必要な追加証拠も示します。
検出事項をリスク台帳、対応計画、責任者、完了証拠に関連付ける考え方を説明します。リスク対応の参考であり、ISO/IEC 27001 の包括的な管理策マッピングではありません。
これは架空のシナリオに基づくペネトレーションテストレポートのサンプルです。公認会計士発行の SOC 2 Type I/Type II 報告書、監査意見、ISO/IEC 27001 認証書ではありません。適合性の証明や監査人による受け入れを保証しません。
いいえ。一部の SOC 2 参照情報を含むペネトレーションテストレポートのサンプルです。SOC 2 Type I/Type II 監査報告書や監査意見ではありません。
いいえ。完成した PDF サンプルであり、編集用の Word や表計算テンプレートではありません。レポート構成の参考としてご利用ください。
このページでPenligentにログインまたは無料登録すると、19ページの英語PDFをダウンロードできます。
いいえ。19 ページの英語 PDF は架空のアプリと合成証拠を使用しています。実案件ではなく、顧客の承認や独立評価者の署名もありません。
エグゼクティブサマリーから証拠、再テスト記録まで、サンプル全体をご覧ください。