Páginas 03–06, 17
Resumen, alcance y metodología
Finalidad del documento, límites del sistema, roles de prueba y exclusiones, junto con el anexo de alcance y metodología.

Ejemplo de informe gratuito
Descubre cómo un informe de pruebas de aplicaciones web y API conecta hallazgos, evidencias y correcciones. Una referencia para equipos de seguridad, ingeniería y revisión.
Inicia sesión o crea una cuenta gratuita de Penligent aquí para descargar el PDF de 19 páginas en inglés.
Páginas reales del PDF de ejemplo. Abre una imagen para verla ampliada.
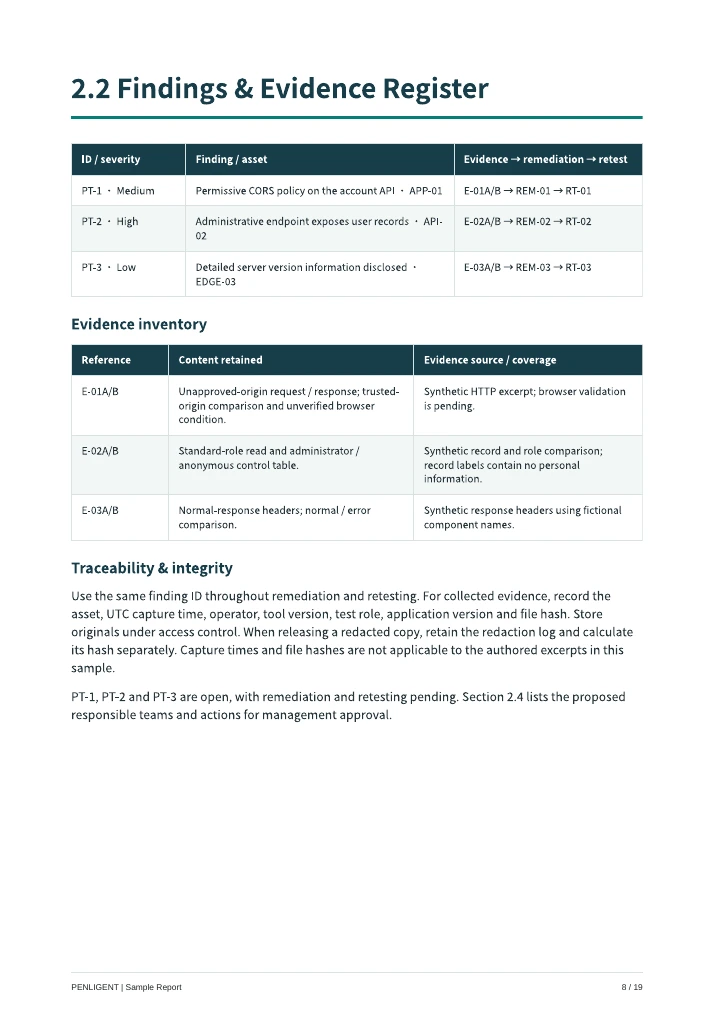
Finalidad del documento, límites del sistema, roles de prueba y exclusiones, junto con el anexo de alcance y metodología.
Tres casos ficticios: CORS permisivo, acceso no autorizado a registros administrativos y exposición de versiones. Incluye gravedad cualitativa y referencias a evidencias.
Recomendaciones, campos de respuesta de la dirección y criterios de verificación. Son registros ficticios; no se realizaron correcciones ni nuevas pruebas reales.
Un anexo de cobertura de vulnerabilidades, un glosario y referencias explican el alcance y las limitaciones del ejemplo.
Para revisión técnica
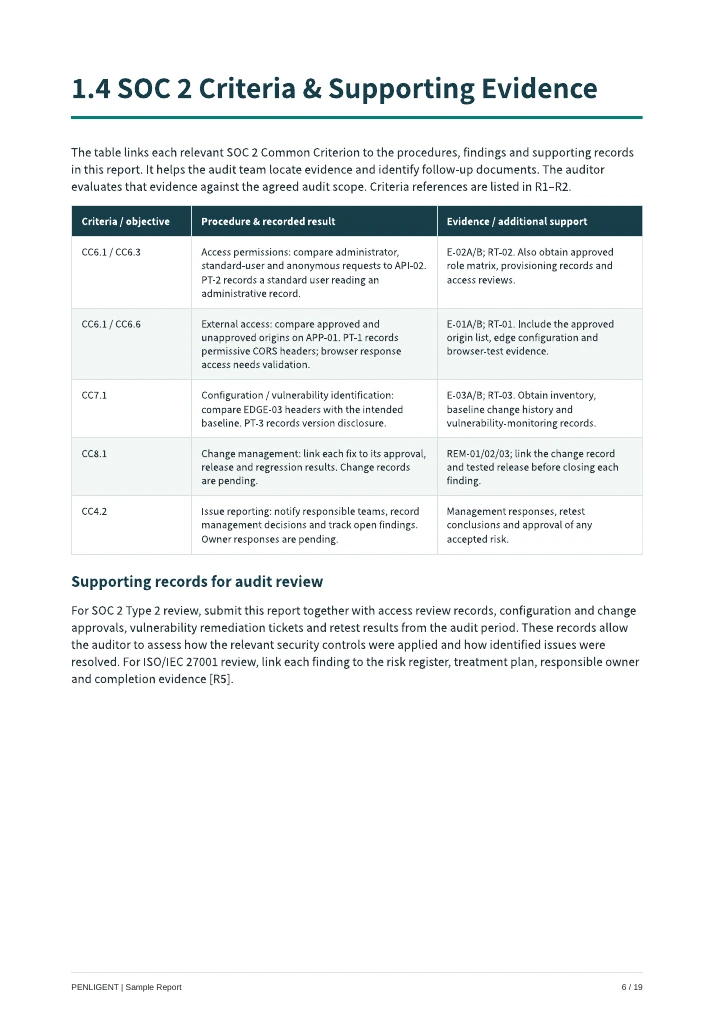
La página 6 relaciona determinados criterios comunes de SOC 2 con los procedimientos, hallazgos y registros del ejemplo. También identifica evidencias adicionales que el auditor tendría que evaluar.
El informe explica cómo vincular hallazgos al registro de riesgos, al plan de tratamiento, al responsable y a las evidencias de finalización. Es contexto de tratamiento del riesgo, no un mapeo completo de controles ISO/IEC 27001.
Es un ejemplo de informe de pentest basado en un escenario ficticio. No es un informe SOC 2 Type I/Type II emitido por un contador público certificado, una opinión de auditoría ni un certificado ISO/IEC 27001. No demuestra cumplimiento ni garantiza su aceptación por un auditor.
No. Es un ejemplo de informe de pentest con algunas referencias a SOC 2. No es un informe de auditoría SOC 2 Type I/Type II ni una opinión del auditor.
No. La descarga es un PDF terminado, no una plantilla editable de Word o de hoja de cálculo. Sirve para entender la estructura de un informe.
Inicia sesión o crea una cuenta gratuita de Penligent aquí para descargar el PDF de 19 páginas en inglés.
No. El PDF en inglés de 19 páginas utiliza una aplicación ficticia y evidencias sintéticas. No describe un trabajo real ni tiene aprobación de cliente o firma de un evaluador independiente.
Explora el ejemplo completo, desde el resumen ejecutivo hasta las evidencias y los registros de verificación.