Pages 03–06, 17
Vue d’ensemble, périmètre et méthode
Objectif du document, limites du système, rôles de test et exclusions, avec une annexe sur le périmètre et la méthodologie.
Exemple de rapport gratuit
Découvrez comment un rapport de test d’application web et d’API relie constats, preuves et remédiation. Une référence pour les équipes de sécurité, d’ingénierie et de revue.
Connectez-vous ou créez un compte Penligent gratuit, puis téléchargez le rapport d’exemple dans la section des rapports de la page d’accueil. Le PDF comporte 19 pages en anglais.
Pages réelles du PDF d’exemple. Ouvrez une image pour l’agrandir.
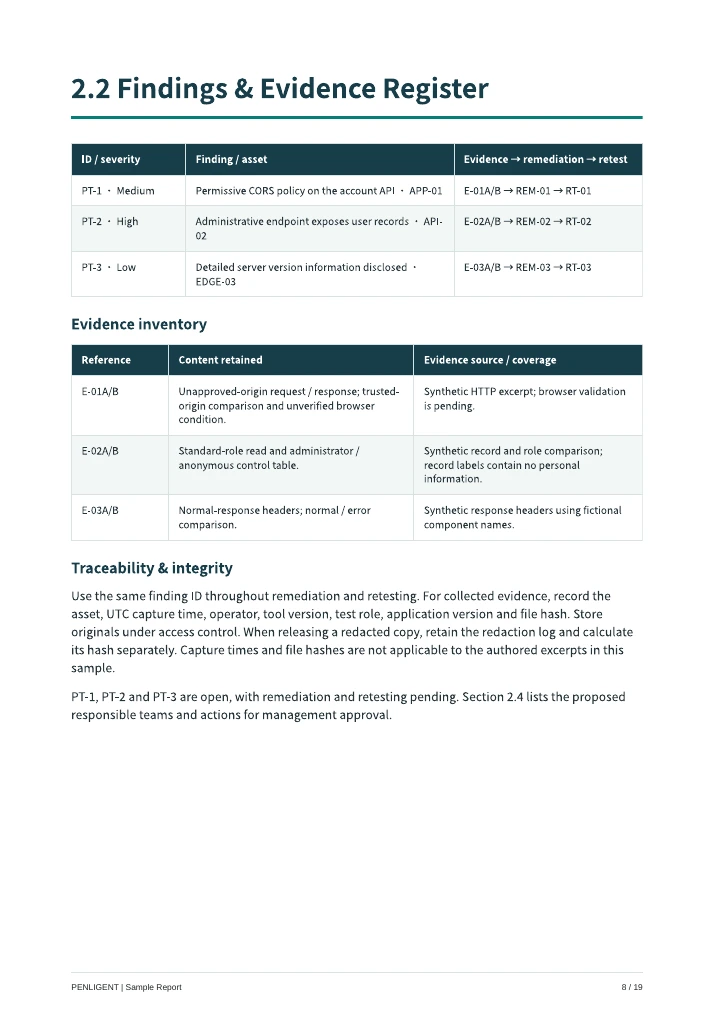
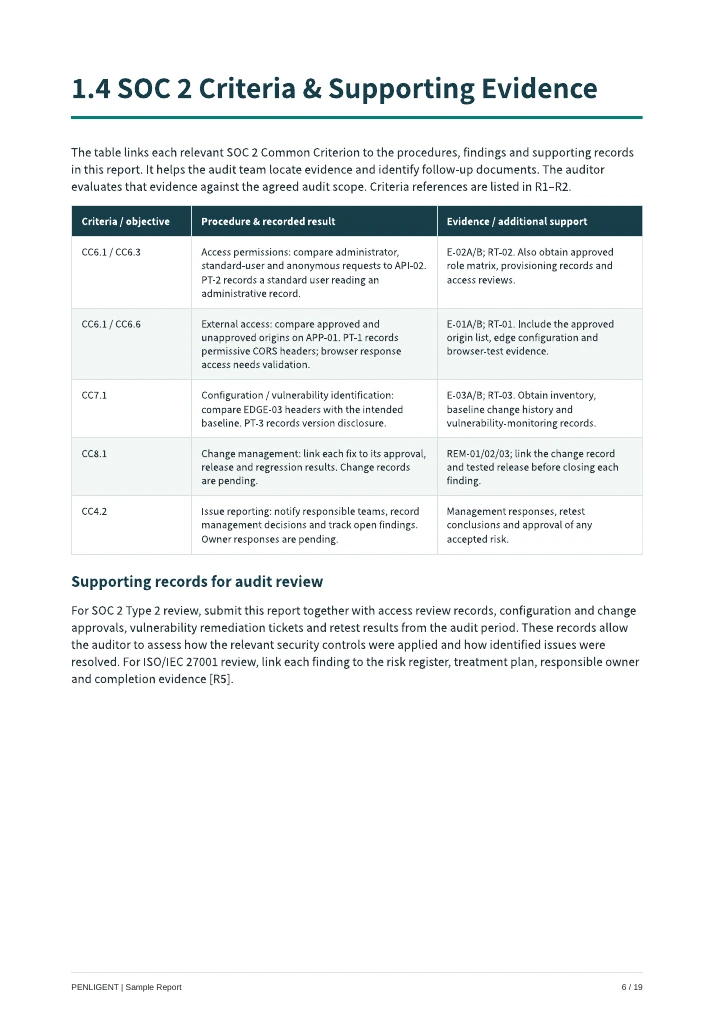
Objectif du document, limites du système, rôles de test et exclusions, avec une annexe sur le périmètre et la méthodologie.
Trois cas fictifs : CORS permissif, accès non autorisé à des données administratives et divulgation de versions. Avec gravité qualitative et références aux preuves.
Corrections proposées, champs de réponse de la direction et critères de contre-test. Ce sont des données de scénario ; aucune remédiation ni aucun contre-test réel n’a été effectué.
Une annexe de couverture des vulnérabilités, un glossaire et des références décrivent le périmètre et les limites de l’exemple.
Pour la revue technique
La page 6 relie certains critères communs SOC 2 aux procédures, constats et pièces justificatives de l’exemple. Elle indique aussi les preuves supplémentaires que l’auditeur devrait évaluer.
Le rapport explique comment relier les constats au registre des risques, au plan de traitement, au responsable et aux preuves d’achèvement. Il s’agit de contexte pour le traitement des risques, pas d’une cartographie exhaustive des mesures ISO/IEC 27001.
Il s’agit d’un exemple de rapport de pentest fondé sur un scénario fictif. Ce n’est ni un rapport SOC 2 Type I/Type II établi par un CPA, ni une opinion d’audit, ni un certificat ISO/IEC 27001. Il ne prouve pas la conformité et ne garantit l’acceptation par aucun auditeur.
Non. C’est un exemple de rapport de pentest avec certaines références SOC 2. Ce n’est ni un rapport d’audit SOC 2 Type I/Type II ni une opinion d’auditeur.
Non. Le fichier est un exemple PDF finalisé, pas un modèle Word ou tableur modifiable. Il permet de comprendre la structure d’un rapport.
Connectez-vous ou créez un compte Penligent gratuit, puis téléchargez le rapport d’exemple dans la section des rapports de la page d’accueil. Le PDF comporte 19 pages en anglais.
Non. Le PDF anglais de 19 pages utilise une application fictive et des preuves synthétiques. Il ne décrit pas une mission réelle et ne comporte ni approbation client ni signature d’évaluateur indépendant.
Parcourez l’exemple complet, du résumé exécutif aux preuves et aux contre-tests.