Páginas 03–06, 17
Visão geral, escopo e metodologia
Objetivo do documento, limites do sistema, perfis de teste e exclusões, além do apêndice de escopo e metodologia.

Exemplo de relatório gratuito
Veja como um relatório de testes de aplicações web e APIs conecta descobertas, evidências e correções. Uma referência para equipes de segurança, engenharia e revisão.
Entre ou crie uma conta gratuita da Penligent aqui para baixar o PDF de 19 páginas em inglês.
Páginas reais do PDF de exemplo. Abra uma imagem para ampliá-la.
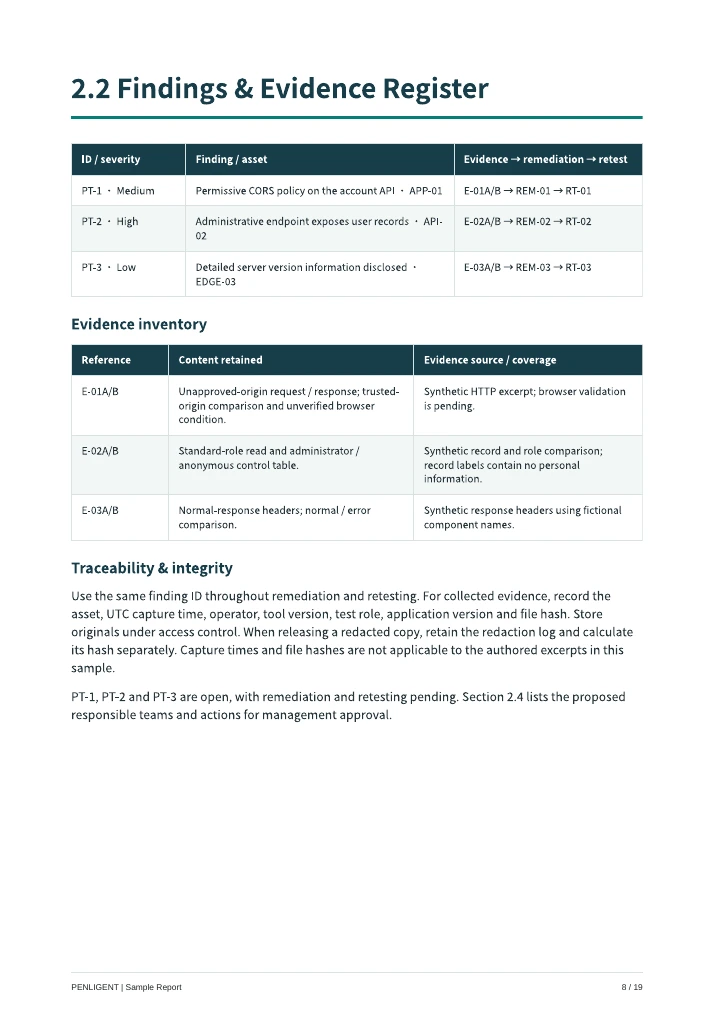
Objetivo do documento, limites do sistema, perfis de teste e exclusões, além do apêndice de escopo e metodologia.
Três casos fictícios: CORS permissivo, acesso não autorizado a registros administrativos e exposição de versões. Inclui gravidade qualitativa e referências às evidências.
Sugestões de correção, campos de resposta da gestão e critérios de reteste. São registros fictícios; não houve correção nem reteste real.
Um apêndice de cobertura de vulnerabilidades, um glossário e referências explicam o escopo e os limites do exemplo.
Para revisão técnica
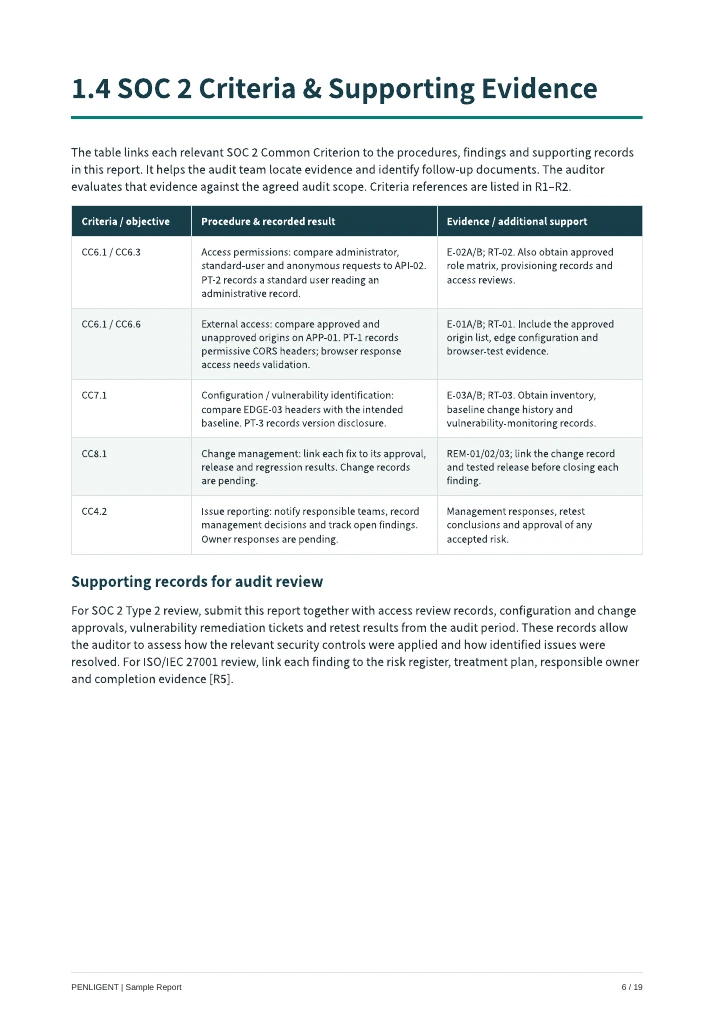
A página 6 relaciona critérios comuns selecionados do SOC 2 aos procedimentos, descobertas e registros do exemplo. Também indica evidências adicionais que o auditor precisaria avaliar.
O relatório explica como relacionar descobertas ao registro de riscos, plano de tratamento, responsável e evidências de conclusão. É um contexto de tratamento de riscos, não um mapeamento completo dos controles ISO/IEC 27001.
Este é um exemplo de relatório de pentest baseado em um cenário fictício. Não é um relatório SOC 2 Type I/Type II emitido por um CPA, uma opinião de auditoria ou um certificado ISO/IEC 27001. Não comprova conformidade nem garante aceitação por auditores.
Não. É um exemplo de relatório de pentest com algumas referências ao SOC 2. Não é um relatório de auditoria SOC 2 Type I/Type II nem uma opinião do auditor.
Não. O arquivo é um PDF finalizado de exemplo, não um modelo editável de Word ou planilha. Use-o para compreender a estrutura de um relatório.
Entre ou crie uma conta gratuita da Penligent aqui para baixar o PDF de 19 páginas em inglês.
Não. O PDF em inglês de 19 páginas usa uma aplicação fictícia e evidências sintéticas. Não descreve um projeto real e não possui aprovação de cliente nem assinatura de avaliador independente.
Explore o exemplo completo, do resumo executivo às evidências e aos registros de reteste.